
Phishingová kampaň sa vyhráža predajom vašich citlivých údajov
CSIRT.SK eviduje rozsiahlu podvodnú kampaň, v ktorej sa šíritelia phishingových e-mailov snažia presvedčiť obeť, že získali prístup ku jej citlivým údajom a tieto predajú na darknetových fórach, pokiaľ obeť nezaplatí požadované výkupné. Aktivita je obdobou staršej kampane s názvom Sextortion, v ktorej podvodníci tvrdili, že sa nabúrali do vášho zariadenia, získali prístup k webovej kamere a natočili vás pri sledovaní pornografického obsahu.
Opis kampane:
Phishingový e-mail sa snaží zapôsobiť a vyvolať nátlak na potenciálnu obeť hneď od začiatku.
„Ok. Nemám čas na zbytočné reči, takže prejdime priamo k veci.
Dávam vám ponuku. Môžete ju odmietnuť – ale druhú šancu už nedostanete.“
Podvodník informuje, že Vám ukradol veľké množstvo Vašich osobných údajov vrátane mena, rodného čísla, adresy trvalého pobytu, občianskeho a vodičského preukazu a údajov o platobných kartách. Tvrdí, že má prístup ku Vašim sociálnym sieťam. Varuje Vás tiež, že má prístup k Vašim e-mailovým kontám vrátane toho, na ktoré Vám e-mail prišiel. Svoje tvrdenie podkladá zdanlivým odoslaním e-mailu priamo z Vašej adresy. V skutočnosti však ide o tzv. spoofing, alebo falšovanie adresy odosielateľa, čo možno zistiť analýzou e-mailovej hlavičky.
Od: <vasa@mailovka.sk>
Date: st 14. 10. 2026 o 22:55
Subject: ***Spam*** Váš účet bol kompromitovanŭ. Vyžaduje sa neodkladná akcia.
To: <vasa@mailovka.sk>Následne sa Vám vyhráža, že pokiaľ nezaplatíte požadované výkupné na jeho kryptopeňaženku, predá Vaše údaje na hackerských fórach. Kupec ich potom môže zneužiť pre krádež Vašej identity, za ktorú sa ukryje pri páchaní ďalšej trestnej činnosti, alebo Vám ukradne peniaze z účtov.
Koncom e-mailu dá podvodník lehotu 48 hodín, ktorá opäť slúži pre dotlačenie obete, aby najprv konala, až potom premýšľala.
“Lehota vyprší presne 48 hodín od otvorenia tohto e-mailu.”Podvodníci však v skutočnosti nemajú prístup k Vašim e-mailovým kontám, ani ku Vašim dátam. Ich cieľom je len presvedčiť Vás, aby ste zaplatili.
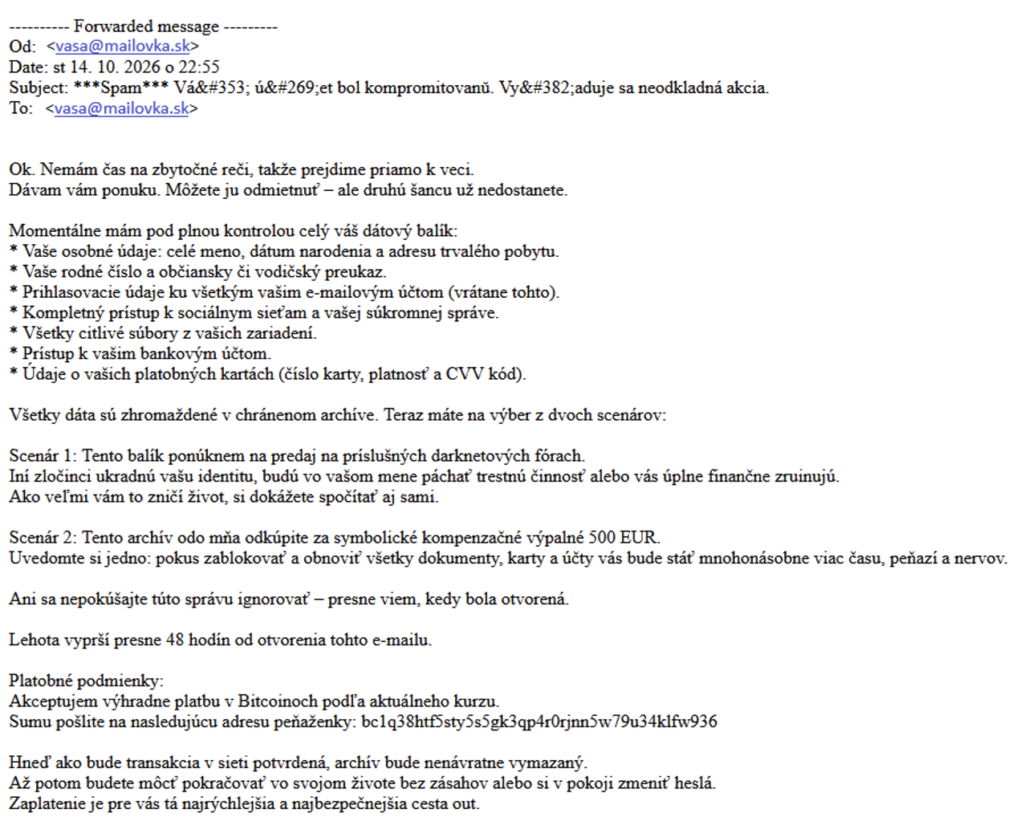
Obr. 1: Screenshot podvodného e-mailu.
Dopad na Slovensko:
CSIRT.SK prijal hlásenia o doručení vyššie opísaných phishingových e-mailov zamestnancom organizácií štátnej a verejnej správy, aj súkromným osobám. Kampaň sa masívne šíri v slovenskom kybernetickom priestore.
Odporúčania:
Ak prijmete podobný e-mail, odporúčame Vám vykonať nasledovné kroky:
- Zachovajte chladnú hlavu. Cieľom podvodníka je vypnúť Vaše kritické myslenie a donútiť Vás konať skôr, ako si situáciu premyslíte.
- Na podozrivú správu nereagujte, neotvárajte prílohy ani odkazy a neposkytujte citlivé údaje.
- Správu nahláste vo svojej e-mailovej službe ako spam alebo nebezpečnú správu.
- Ak ste správcom mailserveru Vašej organizácie, overte implementáciu a správnosť konfigurácie ochranných mechanizmov SPF, DKIM a DMARC.
- Upozornite zamestnancov Vašej organizácie na podvodné správy a informujte ich, ako s nimi majú v prípade prijatia nakladať.